


Δες περισσότερα άρθρα του philenews όταν αναζητάς ειδήσεις στην Google
Add philenews.com on Google
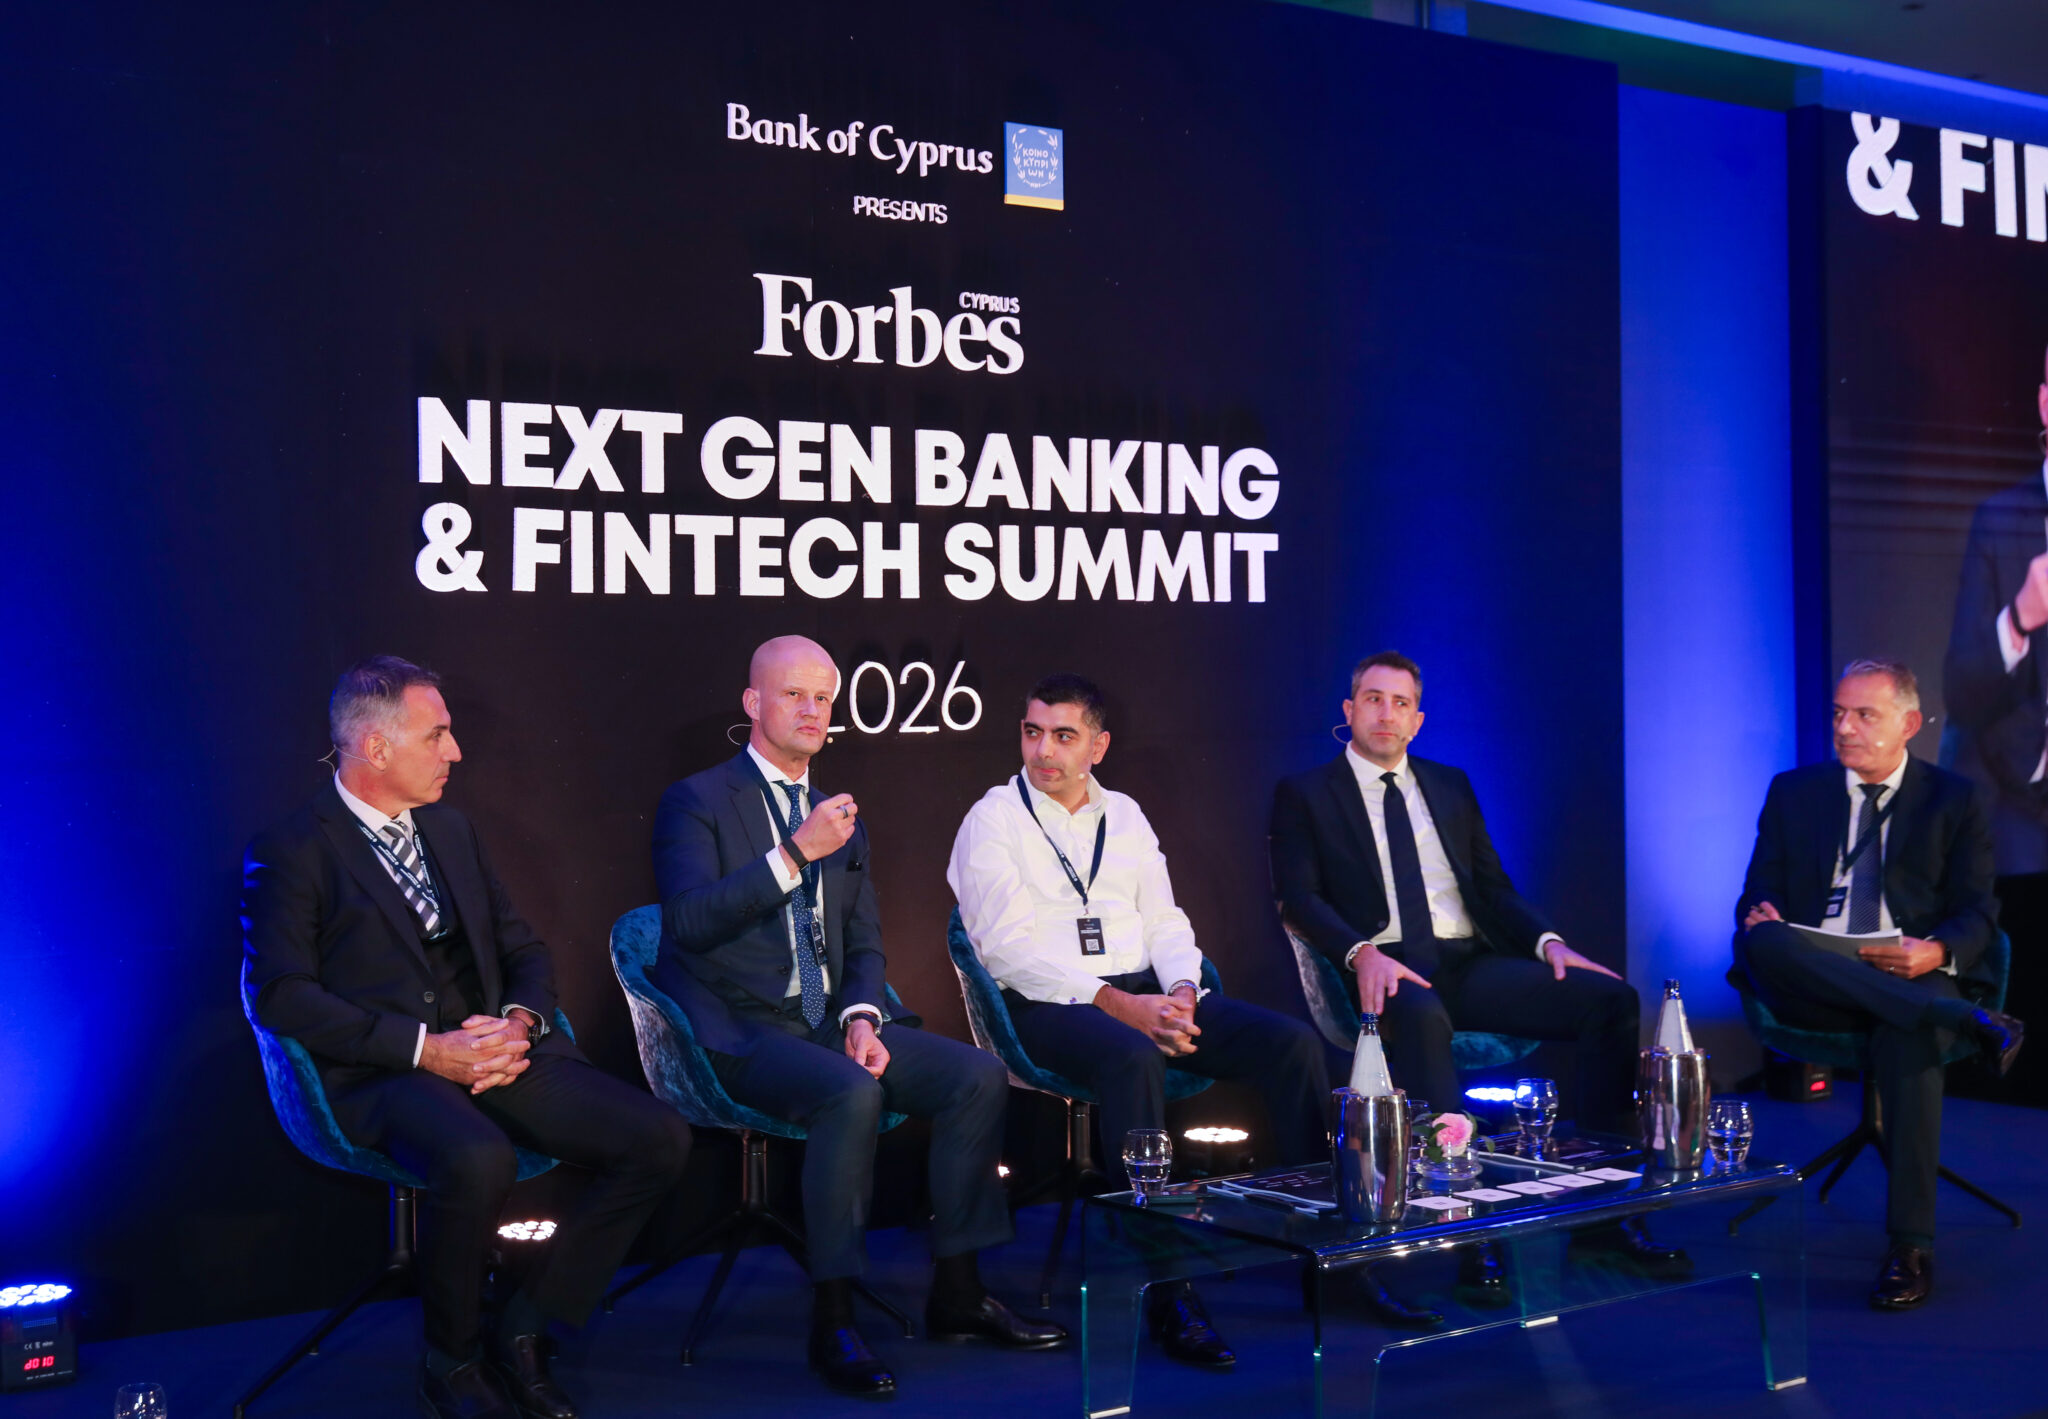
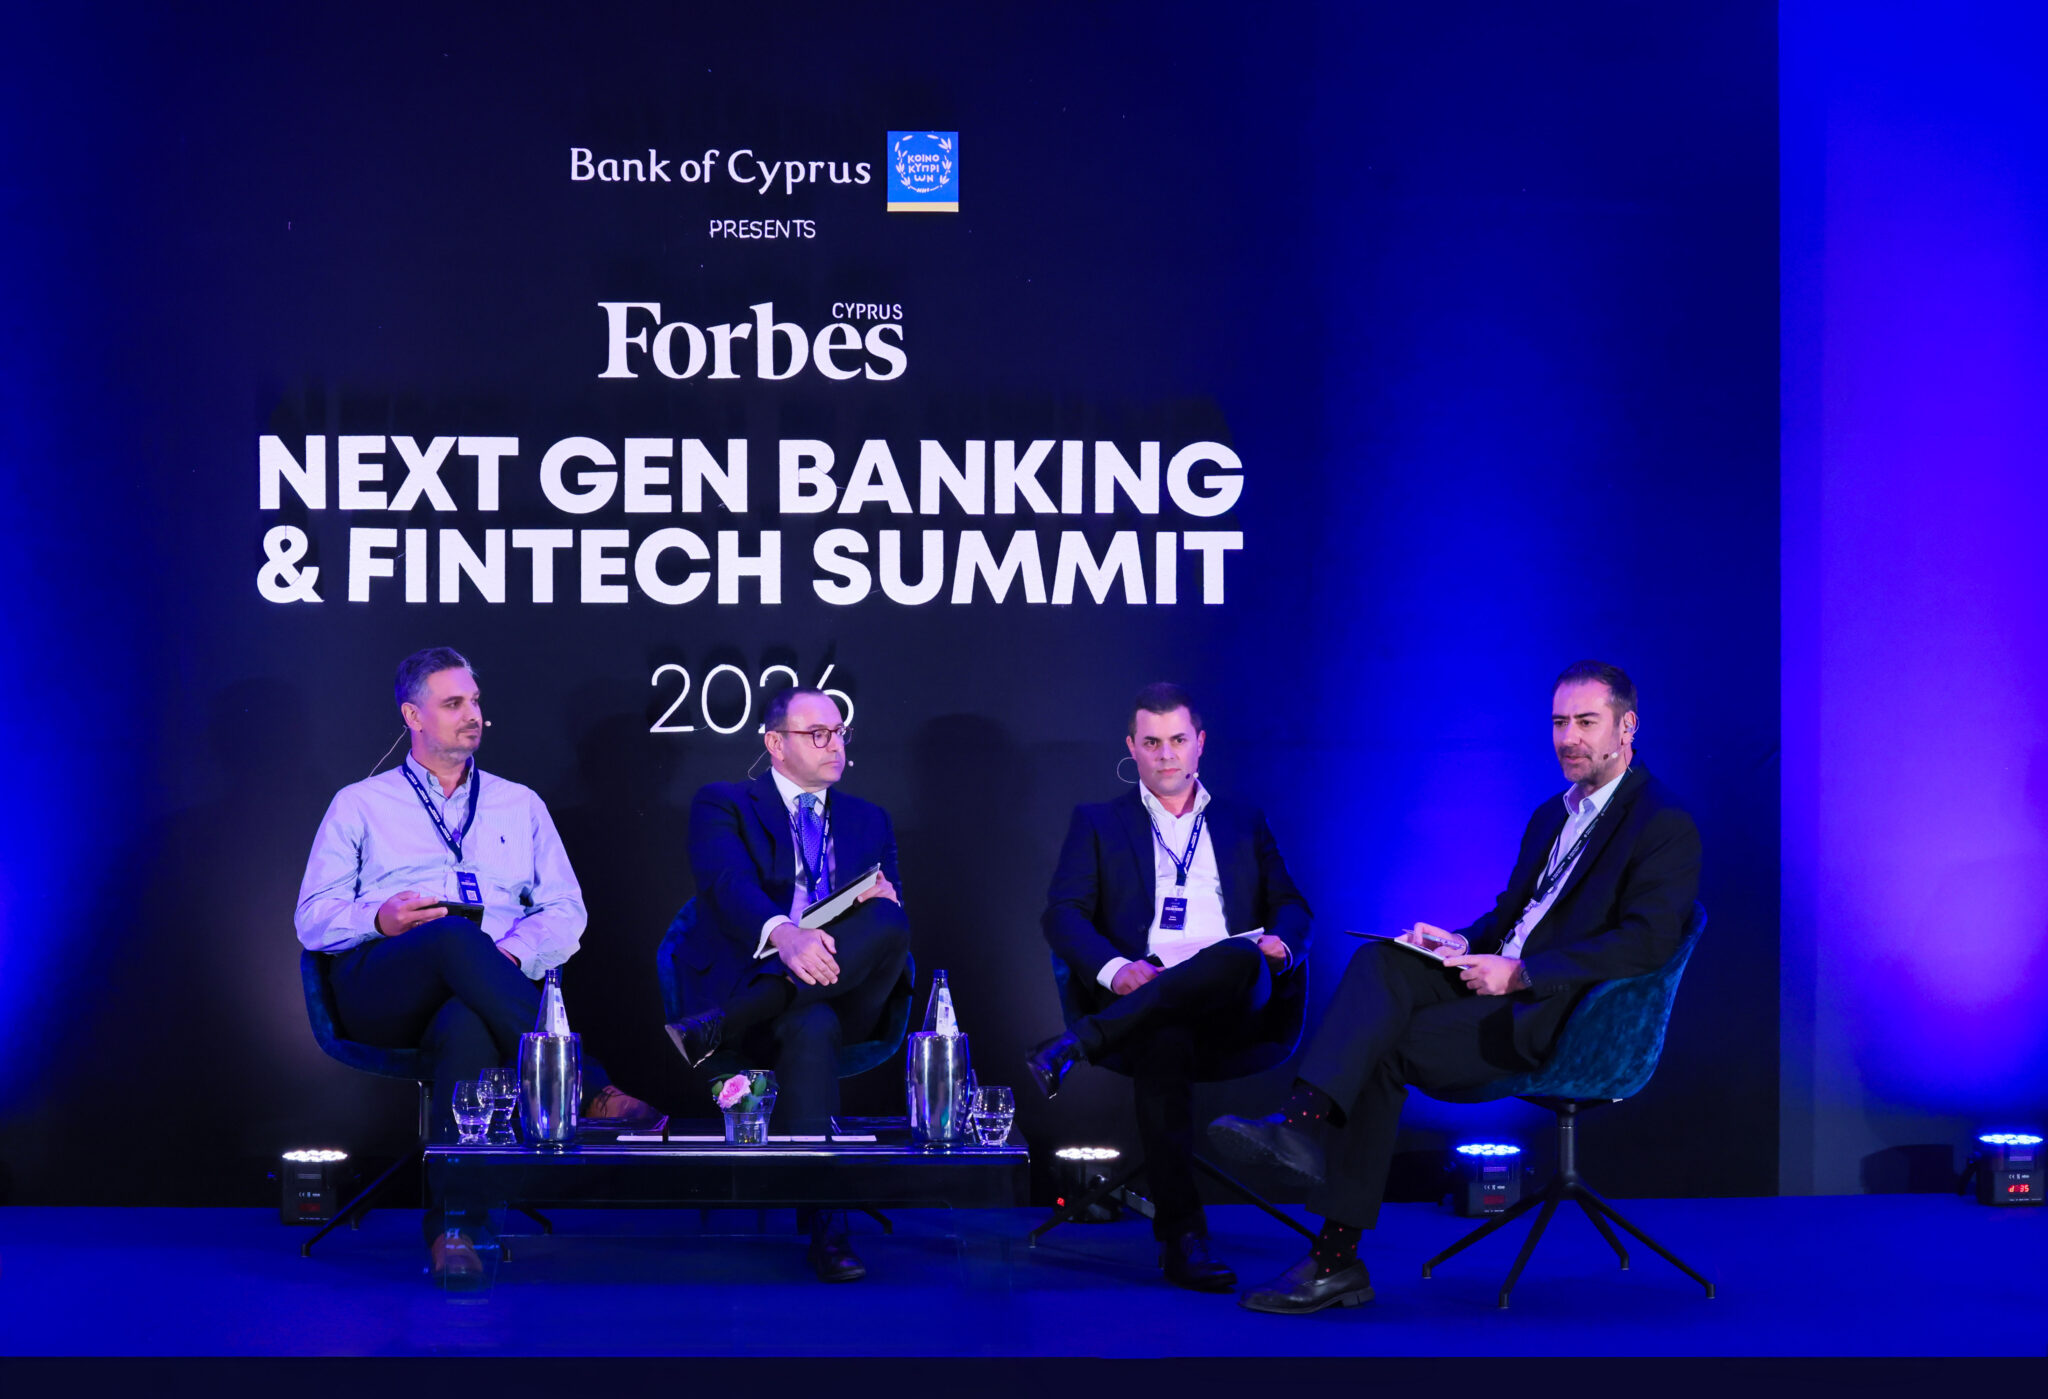
Η κυβερνοασφάλεια, η διασφάλιση της απρόσκοπτης λειτουργίας των χρηματοοικονομικών υπηρεσιών σε περίπτωση κυβερνοεπιθέσεων και η ευθύνη των Διοικητικών Συμβουλίων αποτελούν πλέον βασικές προϋποθέσεις για τη διατήρηση της εμπιστοσύνης στο χρηματοπιστωτικό σύστημα, ανέφεραν οι ομιλητές στο πάνελ «Trust and Security in Digital Finance», κατά τη διάρκεια του Forbes Cyprus Next Gen Banking & Fintech Summit, που πραγματοποιήθηκε την Τρίτη στο ξενοδοχείο Four Seasons στη Λεμεσό.
Στο πάνελ συμμετείχαν ο Σόλων Χούτρης, Chief Information Security Officer της XM, ο Νικόλας Καττιρτζής, επικεφαλής Συμβουλευτικών Υπηρεσιών Διακυβέρνησης, Κινδύνων και Συμμόρφωσης της Odyssey Cybersecurity, και ο Ανδρέας Μιχαηλίδης, συνέταιρος της δικηγορικής εταιρείας Scordis, Papapetrou & Co LLC.
Τη συζήτηση συντόνισε ο Πρόεδρος του Συνδέσμου Ηλεκτρονικού Χρήματος και Ιδρυμάτων Πληρωμών Κύπρου (ACEMPI), Ιωάννης Γεωργούλας, ο οποίος έθεσε στο επίκεντρο την εμπιστοσύνη των πελατών.
Όπως ανέφερε, η διατήρησή της προϋποθέτει την αποτελεσματική αντιμετώπιση δύο βασικών κατηγοριών κινδύνου: του πιστωτικού και του τεχνολογικού.
XM: Η ανάθεση υπηρεσιών σε τρίτους δεν απαλλάσσει από την ευθύνη
Στην ανάγκη συνεχούς ελέγχου των εξωτερικών παρόχων τεχνολογίας στάθηκε ο Σόλων Χούτρης, τονίζοντας ότι οι επιχειρήσεις παραμένουν υπεύθυνες για την ασφάλεια των υπηρεσιών τους ακόμη και όταν αναθέτουν μέρος των δραστηριοτήτων τους σε τρίτους.
«Η ανάθεση μιας υπηρεσίας σε τρίτο δεν συνεπάγεται και μεταβίβαση του κινδύνου ή των κανονιστικών υποχρεώσεων», ανέφερε.
Όπως εξήγησε, οι χρηματοοικονομικές επιχειρήσεις εξαρτώνται ολοένα περισσότερο από παρόχους υπηρεσιών υπολογιστικού νέφους, εταιρείες λογισμικού και άλλους τεχνολογικούς συνεργάτες.
Η αξιολόγηση της ασφάλειάς τους, σύμφωνα με τον ίδιο, πρέπει να αρχίζει πριν από την υπογραφή μιας σύμβασης και να συνεχίζεται καθ’ όλη τη διάρκεια της συνεργασίας.
Απαραίτητη χαρακτήρισε επίσης την ύπαρξη σαφών συμβατικών υποχρεώσεων, τη συνεχή παρακολούθηση των συνεργατών και την εκπόνηση σχεδίων για την αντιμετώπιση ενδεχόμενης διακοπής των υπηρεσιών τους.
Ο κ. Χούτρης σημείωσε ότι η τεχνητή νοημοσύνη αυξάνει την πολυπλοκότητα των κινδύνων, ενώ η ταχύτητα με την οποία μπορούν πλέον να εξελιχθούν οι κυβερνοεπιθέσεις καθιστά αναγκαία την αυτοματοποίηση των μηχανισμών εντοπισμού και αντιμετώπισής τους.
Καττιρτζής: Δεν αρκεί η αποκατάσταση των συστημάτων
Στη σημασία της επιχειρησιακής ανθεκτικότητας αναφέρθηκε ο Νικόλας Καττιρτζής, εξηγώντας ότι ο ευρωπαϊκός κανονισμός DORA μετατοπίζει το βάρος από την απλή προστασία των πληροφοριακών συστημάτων στη διασφάλιση της συνέχειας των χρηματοοικονομικών υπηρεσιών.
«Δεν αρκεί να αποκαταστήσουμε ένα σύστημα πληροφορικής. Πρέπει να διασφαλίσουμε ότι η υπηρεσία συνεχίζει να λειτουργεί», ανέφερε.
Όπως υπογράμμισε, οι επιχειρήσεις πρέπει να μπορούν να αποδείξουν στην πράξη ότι διαθέτουν μηχανισμούς αντιμετώπισης σοβαρών περιστατικών και ότι μπορούν να αποκαθιστούν έγκαιρα τις κρίσιμες υπηρεσίες τους.
Οι διοικήσεις, σημείωσε, οφείλουν να γνωρίζουν πόσο μπορεί να διαρκέσει μια διακοπή λειτουργίας, ποιος είναι ο πραγματικός χρόνος αποκατάστασης και κατά πόσον οι σχετικοί στόχοι επιτυγχάνονται στις δοκιμές ετοιμότητας.
Τόνισε επίσης ότι η ύπαρξη γραπτών διαδικασιών δεν αρκεί, εάν δεν συνοδεύεται από ουσιαστικούς ελέγχους και τεκμηριωμένα αποτελέσματα.
Μιχαηλίδης: Ευθύνες για τα Διοικητικά Συμβούλια
Στις νομικές συνέπειες που ενδέχεται να προκύψουν από περιστατικά κυβερνοασφάλειας αναφέρθηκε ο Ανδρέας Μιχαηλίδης, επισημαίνοντας ότι οι διοικήσεις των επιχειρήσεων πρέπει να ασκούν ουσιαστικό έλεγχο στα ζητήματα αυτά.
«Η εταιρεία και το Διοικητικό Συμβούλιο θα κριθούν για όσα έκαναν ή παρέλειψαν να κάνουν πριν από το περιστατικό», υπογράμμισε.
Όπως εξήγησε, δεν αρκεί τα Διοικητικά Συμβούλια να εγκρίνουν μία φορά τον χρόνο μια έκθεση διαχείρισης τεχνολογικών κινδύνων. Θα πρέπει να εξετάζουν ενεργά τα ζητήματα κυβερνοασφάλειας, να ζητούν εξηγήσεις από τα αρμόδια στελέχη και να καταγράφουν τις σχετικές συζητήσεις και αποφάσεις.
Ο κ. Μιχαηλίδης αναφέρθηκε επίσης στις νομοθετικές ρυθμίσεις που απαιτούνται στην Κύπρο για την εφαρμογή του DORA, σημειώνοντας ότι, σύμφωνα με την ενημέρωσή του, το σχετικό νομοσχέδιο για τις εξουσίες επιβολής κυρώσεων δεν είχε ακόμη ψηφιστεί.
Προειδοποίησε ότι οι παραβάσεις των υποχρεώσεων κυβερνοασφάλειας ενδέχεται να επιφέρουν σημαντικές κυρώσεις, ακόμη και σε φυσικά πρόσωπα, υπό τις προϋποθέσεις που θα προβλέπει το σχετικό νομοθετικό πλαίσιο.
Ιδιαίτερη σημασία απέδωσε ακόμη στην έγκαιρη ενημέρωση των αρμόδιων αρχών μετά από κυβερνοεπίθεση, στη διατήρηση αποδεικτικών στοιχείων και στον έλεγχο των ασφαλιστηρίων συμβολαίων, ώστε οι εταιρείες να γνωρίζουν ακριβώς τι καλύπτεται σε περίπτωση ζημιάς.