
Δες περισσότερα άρθρα του philenews όταν αναζητάς ειδήσεις στην Google
Add philenews.com on Google
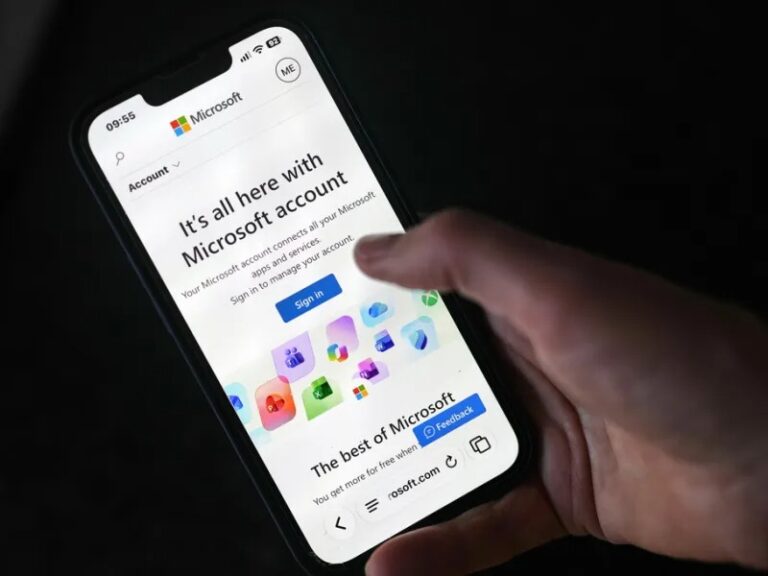
Σοβαρά προβλήματα σε εκατομμύρια χρήστες παγκοσμίως έχει προκαλέσει η εκτεταμένη διακοπή λειτουργίας υπηρεσιών της Microsoft, δημιουργώντας παράλληλα πρόσφορο έδαφος για κυβερνοεγκληματίες που ενδέχεται να επιχειρήσουν να εκμεταλλευτούν την αναστάτωση, με στόχο την εξαπάτηση πολιτών και επιχειρήσεων.
Τράπεζες και χρηματοπιστωτικοί οργανισμοί προειδοποιούν ότι κυβερνοεγκληματίες ενδέχεται να προσπαθήσουν να εκμεταλλευτούν τη σύγχυση που προκλήθηκε για να εξαπολύσουν στοχευμένες απάτες.
Και μπορεί η Microsoft να απέδωσε τη δυσλειτουργία σε τεχνικό πρόβλημα της υποδομής και των ρυθμίσεών της και να απέκλεισε το ενδεχόμενο κυβερνοεπίθεσης, οι απατεώνες όμως μπορούν να αξιοποιήσουν τη συγκυρία για να εξαπατήσουν ανυποψίαστους χρήστες.
Τραπεζικοί οργανισμοί, μεταξύ των οποίων η ING Australia και η Customer Owned Banking Association, εξέδωσαν προειδοποιήσεις, καλώντας τους πολίτες να είναι ιδιαίτερα προσεκτικοί απέναντι σε ύποπτες επικοινωνίες.
Οι επιτήδειοι βασίζονται στη σύγχυση και την πίεση του χρόνου. Όταν τα επίσημα κανάλια επικοινωνίας δεν λειτουργούν, οι χρήστες ενδέχεται να αναζητήσουν εναλλακτικούς τρόπους εξυπηρέτησης, γεγονός που μπορεί να τους κάνει πιο ευάλωτους σε απόπειρες εξαπάτησης.
Πώς θα θελήσουν να σας ξεγελάσουν
Με ψεύτικες κλήσεις τεχνικής υποστήριξης: Με τα εταιρικά email εκτός λειτουργίας, οι απατεώνες ενδέχεται να στραφούν στις τηλεφωνικές αυτοματοποιημένες ή μη κλήσεις (μέθοδος «vishing») και στα γραπτά μηνύματα (SMS). Προσποιούμενοι εκπροσώπους της Microsoft, υπαλλήλους τμημάτων πληροφορικής ή τραπεζικούς συνεργάτες, μπορεί να επικοινωνήσουν με ιδιώτες και επιχειρήσεις, προσφέροντας δήθεν άμεσες λύσεις για την αποκατάσταση των υπηρεσιών.
Με παγίδες απομακρυσμένης πρόσβασης: Εκμεταλλευόμενοι την αγωνία των χρηστών να επαναφέρουν την ομαλή λειτουργία των συστημάτων τους, ενδέχεται να τους πείσουν να εγκαταστήσουν λογισμικό ή να παραχωρήσουν απομακρυσμένη πρόσβαση στους υπολογιστές και τα κινητά τους. Έτσι, μπορούν να αποκτήσουν πρόσβαση σε ευαίσθητα δεδομένα, να εγκαταστήσουν κακόβουλο λογισμικό ή να υποκλέψουν τραπεζικά στοιχεία.
Με υποκλοπή προσωπικών στοιχείων και κωδικών: Ψεύτικα μηνύματα επαναφοράς κωδικών (password reset) ή παραπλανητικές επικοινωνίες από υποτιθέμενους υπαλλήλους τεχνικής υποστήριξης μπορεί να ζητούν προσωπικά δεδομένα, κωδικούς πρόσβασης, PIN και κωδικούς μιας χρήσης (OTP), με το πρόσχημα της ταυτοποίησης ή της επανενεργοποίησης λογαριασμών.
Με αλλαγή στοιχείων πληρωμής: Καθώς επιχειρήσεις ενδέχεται να χρησιμοποιούν προσωρινά προσωπικά email, τηλέφωνα ή εφαρμογές μηνυμάτων για τις συναλλαγές τους, δημιουργούνται πρόσθετες ευκαιρίες για απάτες. Οι επιτήδειοι μπορεί να αποστείλουν πλαστά τιμολόγια ή επείγουσες ειδοποιήσεις, ισχυριζόμενοι ότι έχουν αλλάξει οι τραπεζικοί λογαριασμοί συνεργατών ή προμηθευτών.
Πώς να προστατευτείτε
Οι ειδικοί συνιστούν αυξημένη προσοχή και την τήρηση βασικών κανόνων ψηφιακής ασφάλειας:
- Αγνοήστε την αυτόκλητη τεχνική υποστήριξη: Μην εμπιστεύεστε απροειδοποίητες κλήσεις ή μηνύματα από άτομα που ισχυρίζονται ότι εκπροσωπούν τη Microsoft ή την τράπεζά σας και προσφέρονται να αποκαταστήσουν το πρόβλημα.
- Μην αποκαλύπτετε προσωπικούς κωδικούς: Μην κοινοποιείτε ποτέ κωδικούς πρόσβασης, PIN ή κωδικούς μιας χρήσης (OTP), ακόμη και αν ο συνομιλητής σας εμφανίζεται ως υπάλληλος τράπεζας ή τεχνικός.
- Μην παραχωρείτε απομακρυσμένη πρόσβαση: Μην εγκαθιστάτε εφαρμογές ή προγράμματα που σας υποδεικνύουν άγνωστοι μέσω τηλεφώνου ή μηνυμάτων.
- Επιβεβαιώνετε κάθε αίτημα πληρωμής: Εάν λάβετε ειδοποίηση για αλλαγή τραπεζικού λογαριασμού συνεργάτη ή προμηθευτή, επικοινωνήστε απευθείας μαζί του μέσω γνωστού και επίσημου αριθμού τηλεφώνου.
- Μην πατάτε ύποπτους συνδέσμους: Ελέγχετε προσεκτικά τη διεύθυνση αποστολέα και μην καταχωρείτε προσωπικά στοιχεία σε ιστοσελίδες που προέρχονται από μη επαληθευμένα μηνύματα.
Η διακοπή λειτουργίας μιας ψηφιακής υπηρεσίας δεν σημαίνει απαραίτητα ότι υπάρχει παραβίαση των συστημάτων της. Ωστόσο, τέτοιες καταστάσεις δημιουργούν πρόσφορο έδαφος για απόπειρες ηλεκτρονικής απάτης, καθιστώντας την επαγρύπνηση των χρηστών ιδιαίτερα σημαντική, σχεδόν επείγουσα.
Πηγή: skai.gr